Управление секретами и переменными окружения на сервере
Разбираемся, как безопасно хранить пароли, API-ключи и конфигурацию бэкенда на сервере. Сравнение файлов .env, системных переменных и защищенных хранилищ для предотвращения утечек данных.
Зачем отделять конфигурацию от кода приложения
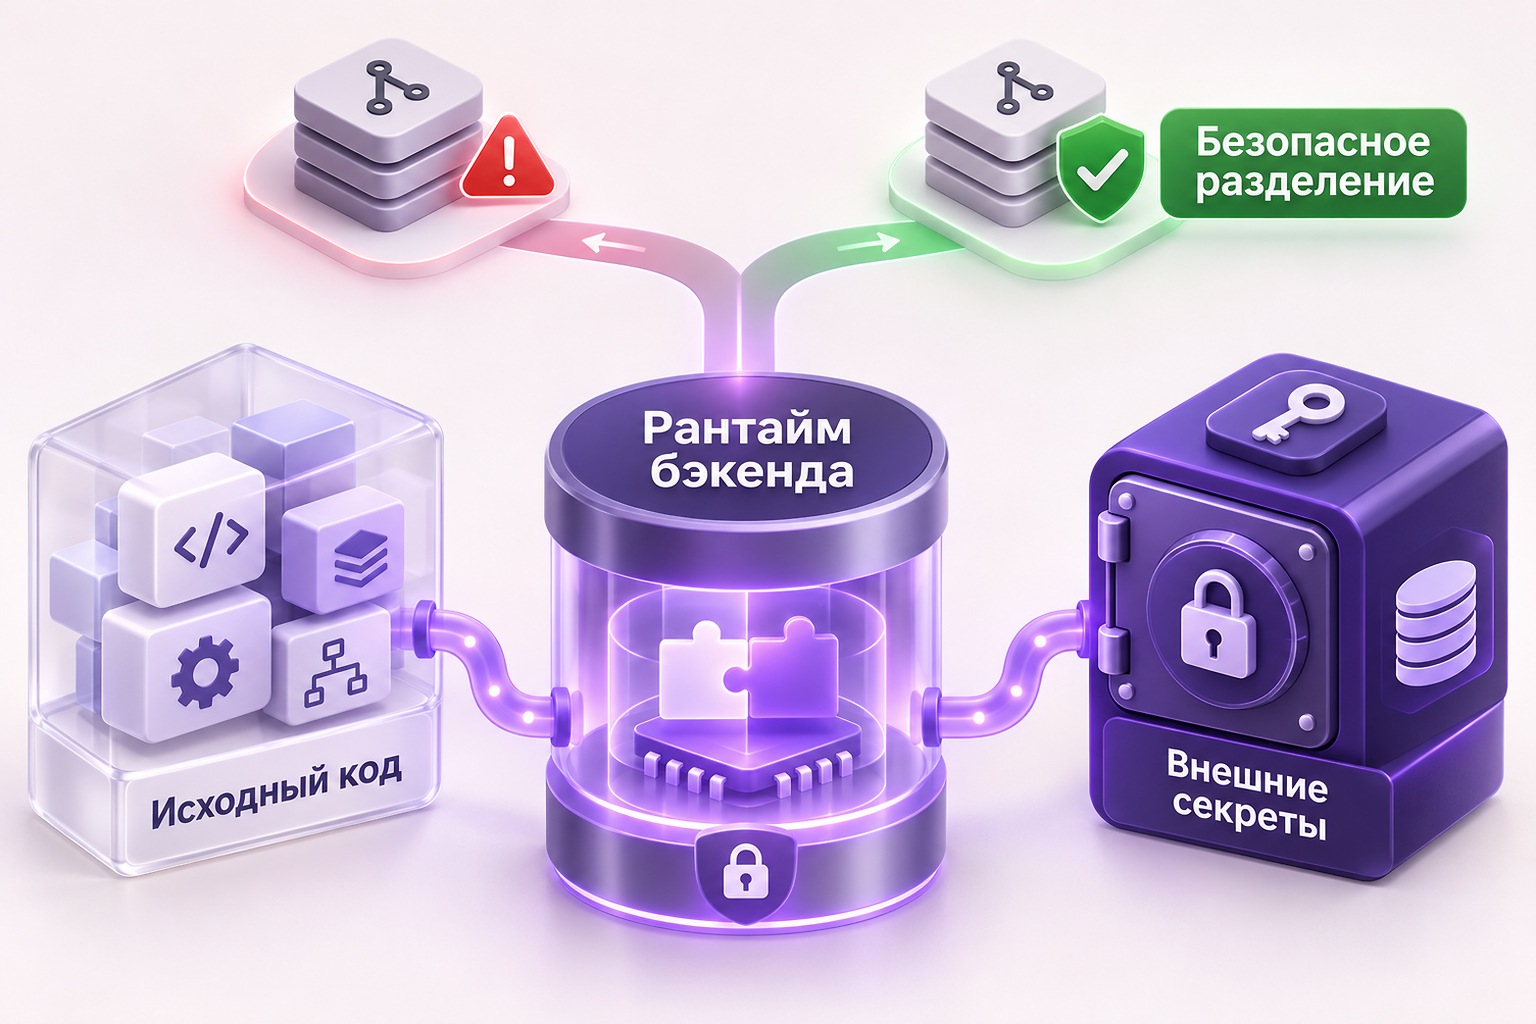
При разработке бэкенда приложению постоянно требуются внешние параметры: адреса баз данных, порты сетевых интерфейсов, токены сторонних API и ключи шифрования пользовательских сессий. Если указывать эти значения непосредственно в коде, любая смена пароля потребует правок в репозитории и сборки нового релиза.
Главная опасность жестко прописанных настроек — риск компрометации. Исходный код доступен разработчикам, передается в системы контроля версий и сохраняется в резервных копиях. Попадание приватных ключей в публичный или даже внутренний репозиторий может привести к утечке персональных данных пользователей или перехвату контроля над сервером.
Локальные файлы .env и системные переменные
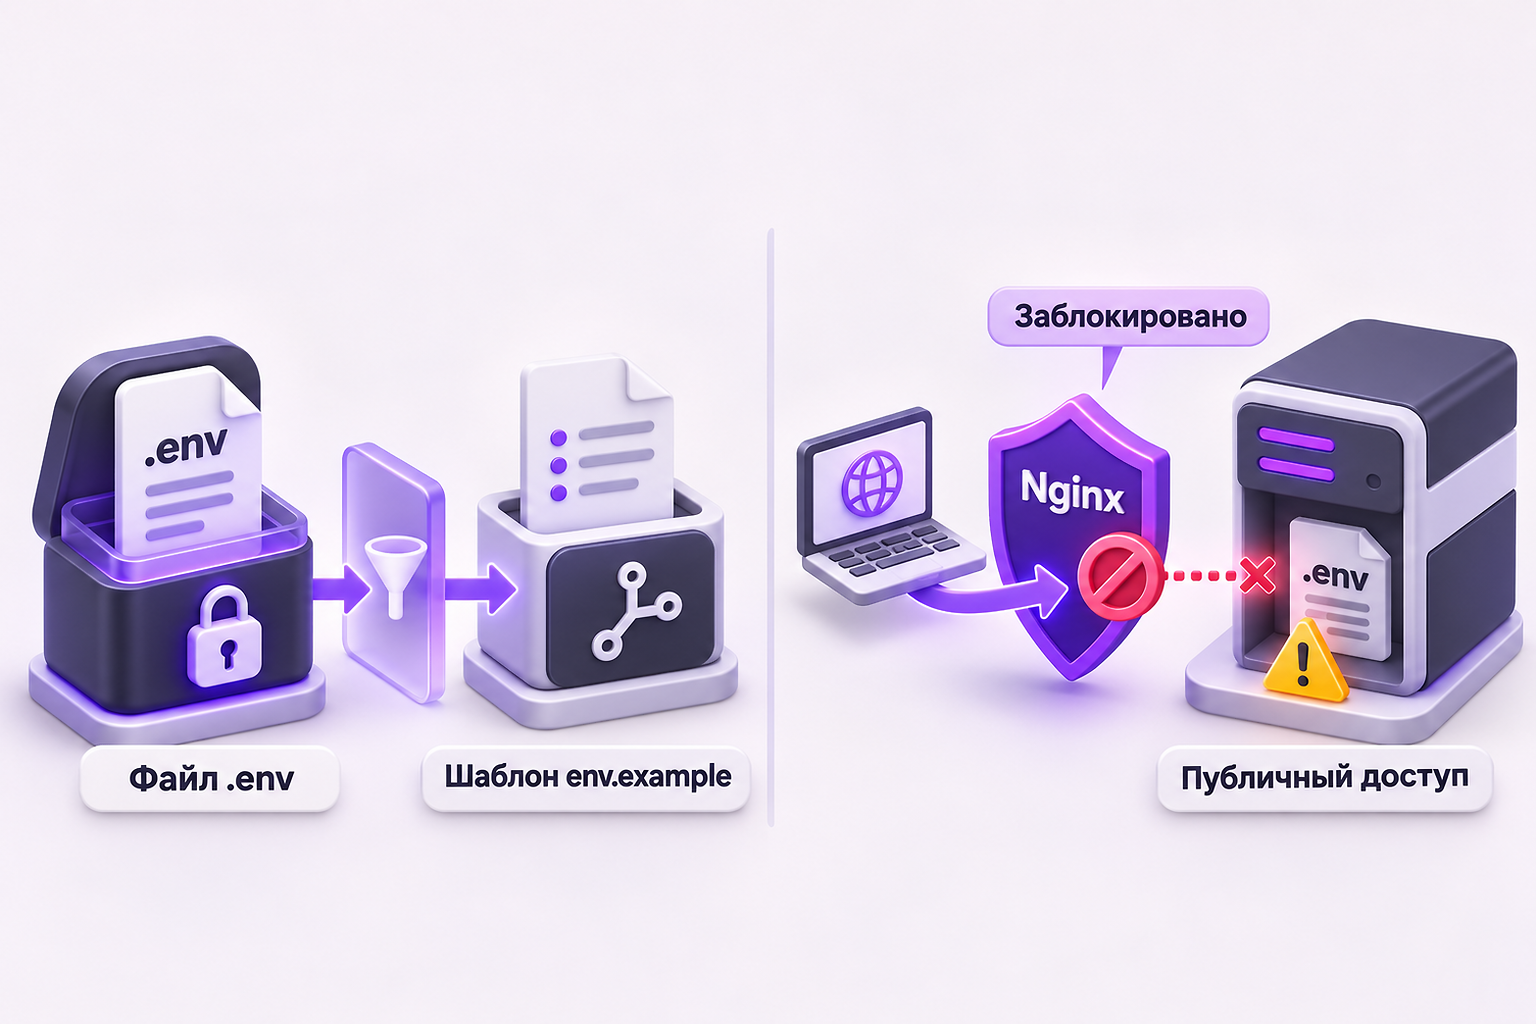
Для удобства локальной разработки параметры обычно выносят в файл .env, откуда библиотеки бэкенд-фреймворков подгружают их в оперативную память процесса. В систему контроля версий отправляют только шаблонный файл (например, .env.example) с перечнем необходимых названий без секретных данных.
На рабочем сервере прямое хранение незашифрованного файла .env в корневой папке проекта требует предельной аккуратности. Если веб-сервер настроен некорректно, этот файл может быть отдан как обычный статический документ любому посетителю, открывшему прямую ссылку в браузере.
Способы безопасной доставки секретов в рантайм
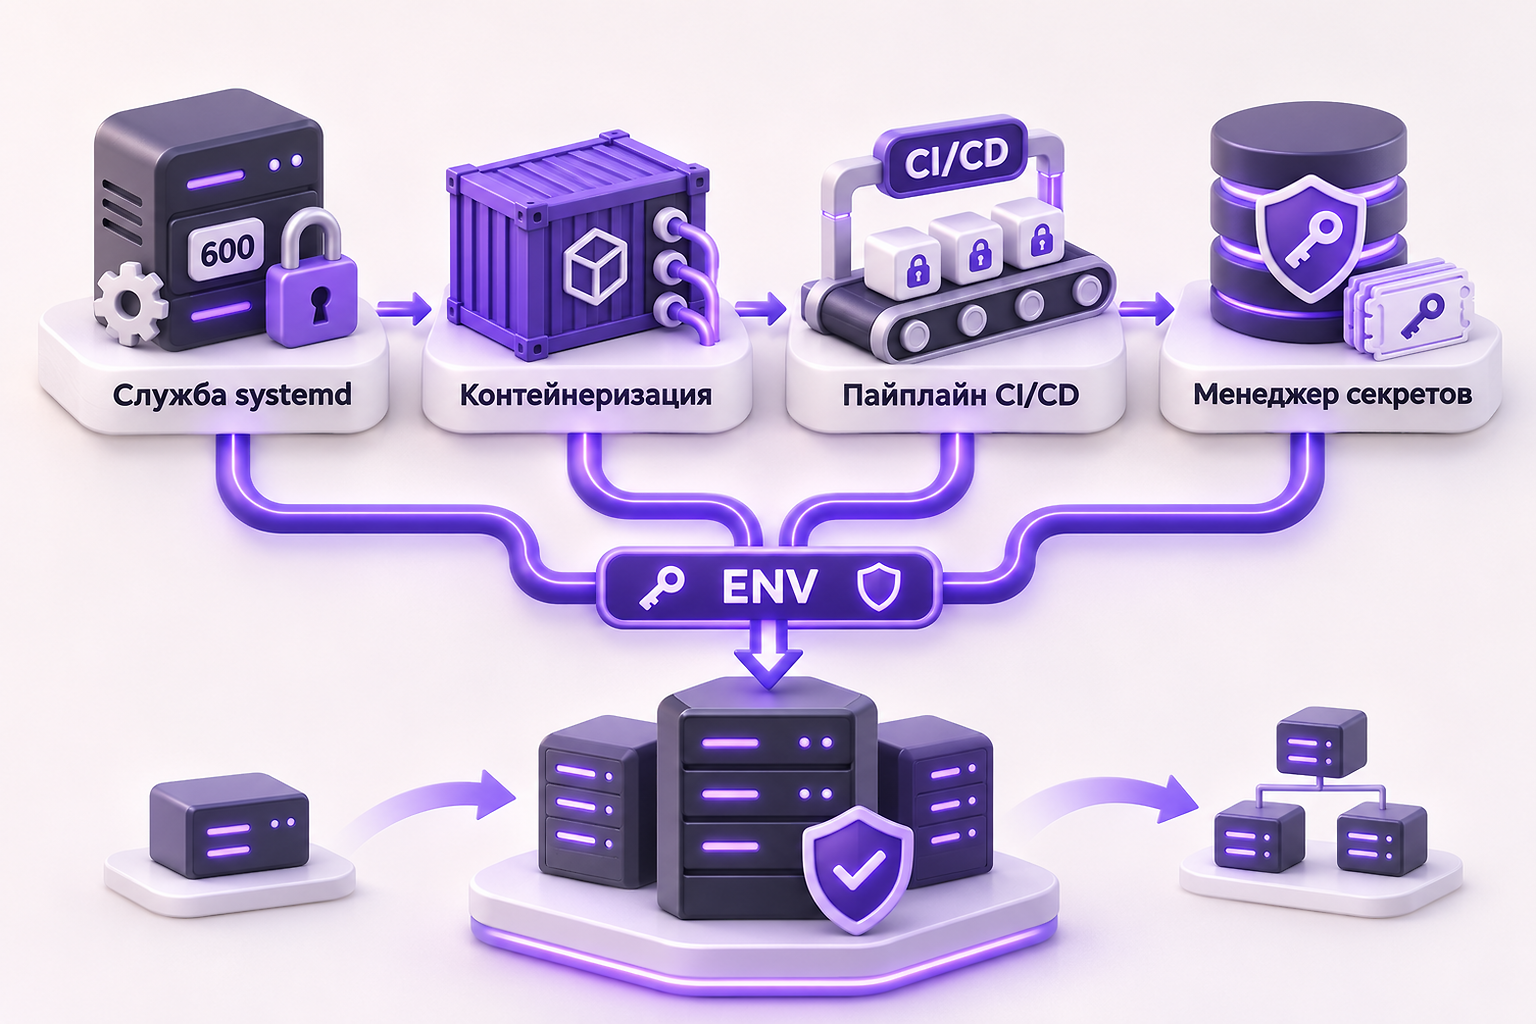
Метод передачи конфиденциальных данных зависит от используемого стека и масштаба проекта — от простого виртуального сервера до распределенного кластера.
На практике чаще всего применяют следующие подходы:
- Системные службы (systemd): параметры считываются через директиву EnvironmentFile с правами доступа 600, доступными исключительно системному пользователю приложения.
- Контейнеризация: переменные передаются в момент запуска контейнера или монтируются через специальные механизмы секретов оркестратора.
- Переменные в пайплайнах: автоматизированные скрипты развертывания подставляют секреты из защищенного хранилища CI/CD непосредственно перед запуском сервиса.
- Централизованные менеджеры секретов: в нагруженных системах сервисы обращаются к внешним хранилищам по защищенному протоколу, запрашивая данные с ограниченным временем жизни токена.
Типичные ошибки при работе с секретами
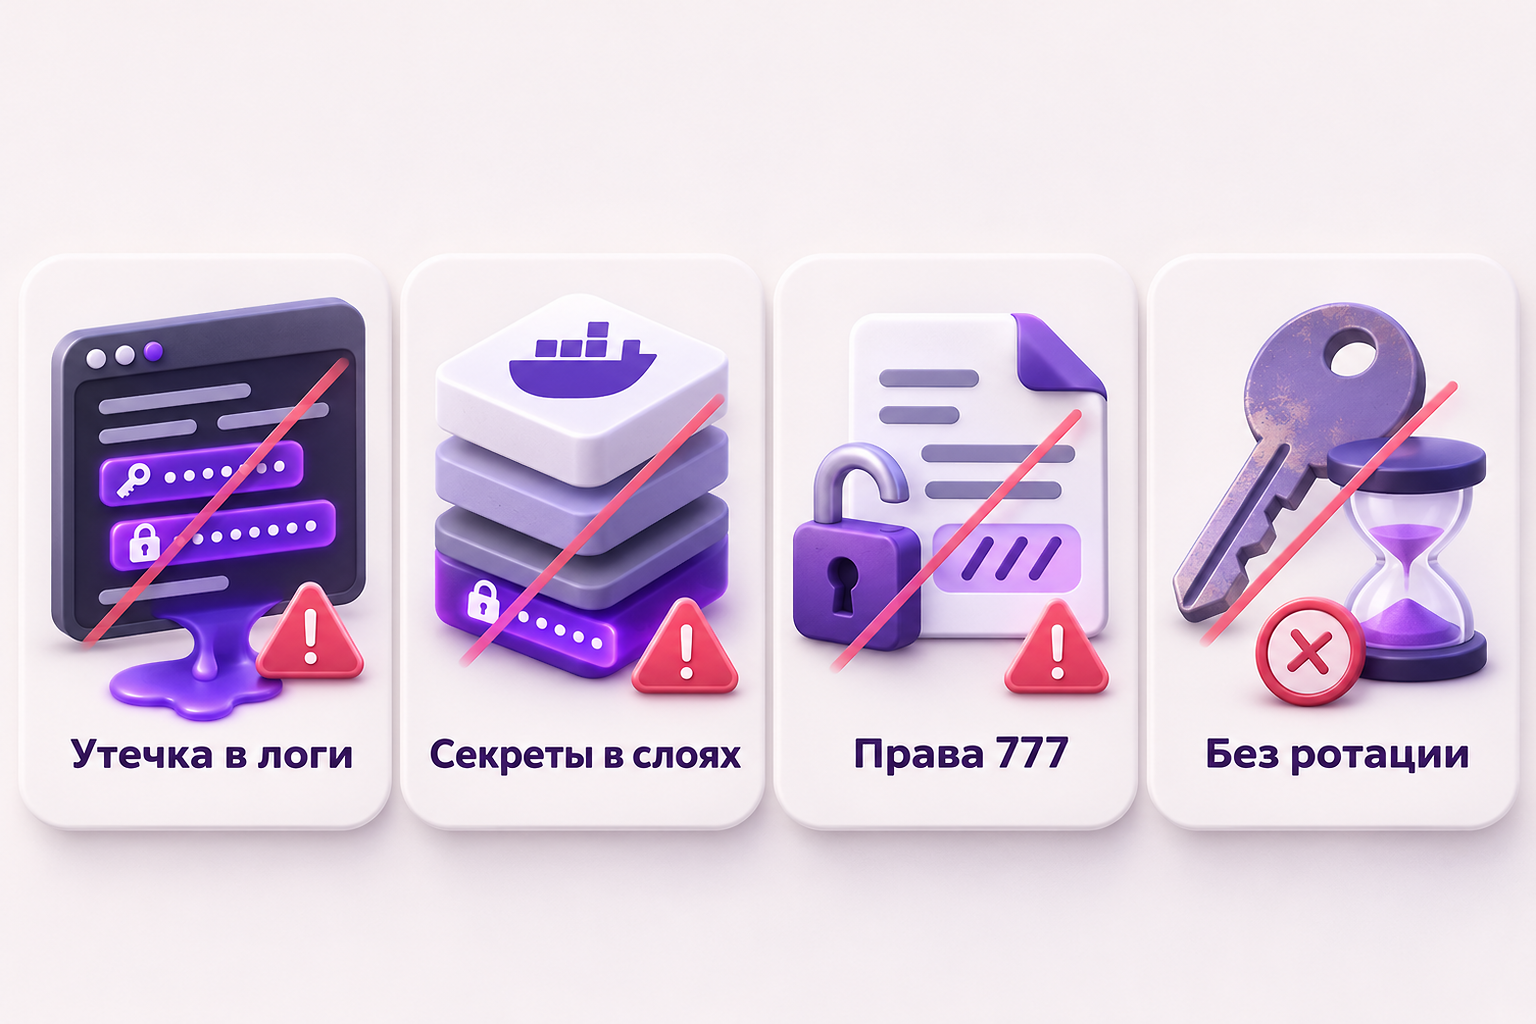
Даже при использовании изолированных переменных проект может оказаться уязвимым из-за невнимательности при настройке окружения.
Среди наиболее частых ошибок встречаются следующие:
- Логирование окружения: вывод всех переменных в консоль или лог-файлы при сбоях приложения, откуда ключи попадают во внешние системы мониторинга.
- Сборка секретов в образы: прописывание паролей в инструкциях Dockerfile, из-за чего чувствительные данные остаются в промежуточных слоях образа.
- Слишком широкие права доступа: оставление прав вроде 777 на конфигурационные файлы, позволяющих любому процессу в системе прочитать конфиденциальные строки.
- Отсутствие плана ротации: использование одних и тех же паролей годами, даже если к серверу имели доступ специалисты, покинувшие проект.
Самостоятельная настройка или помощь специалиста
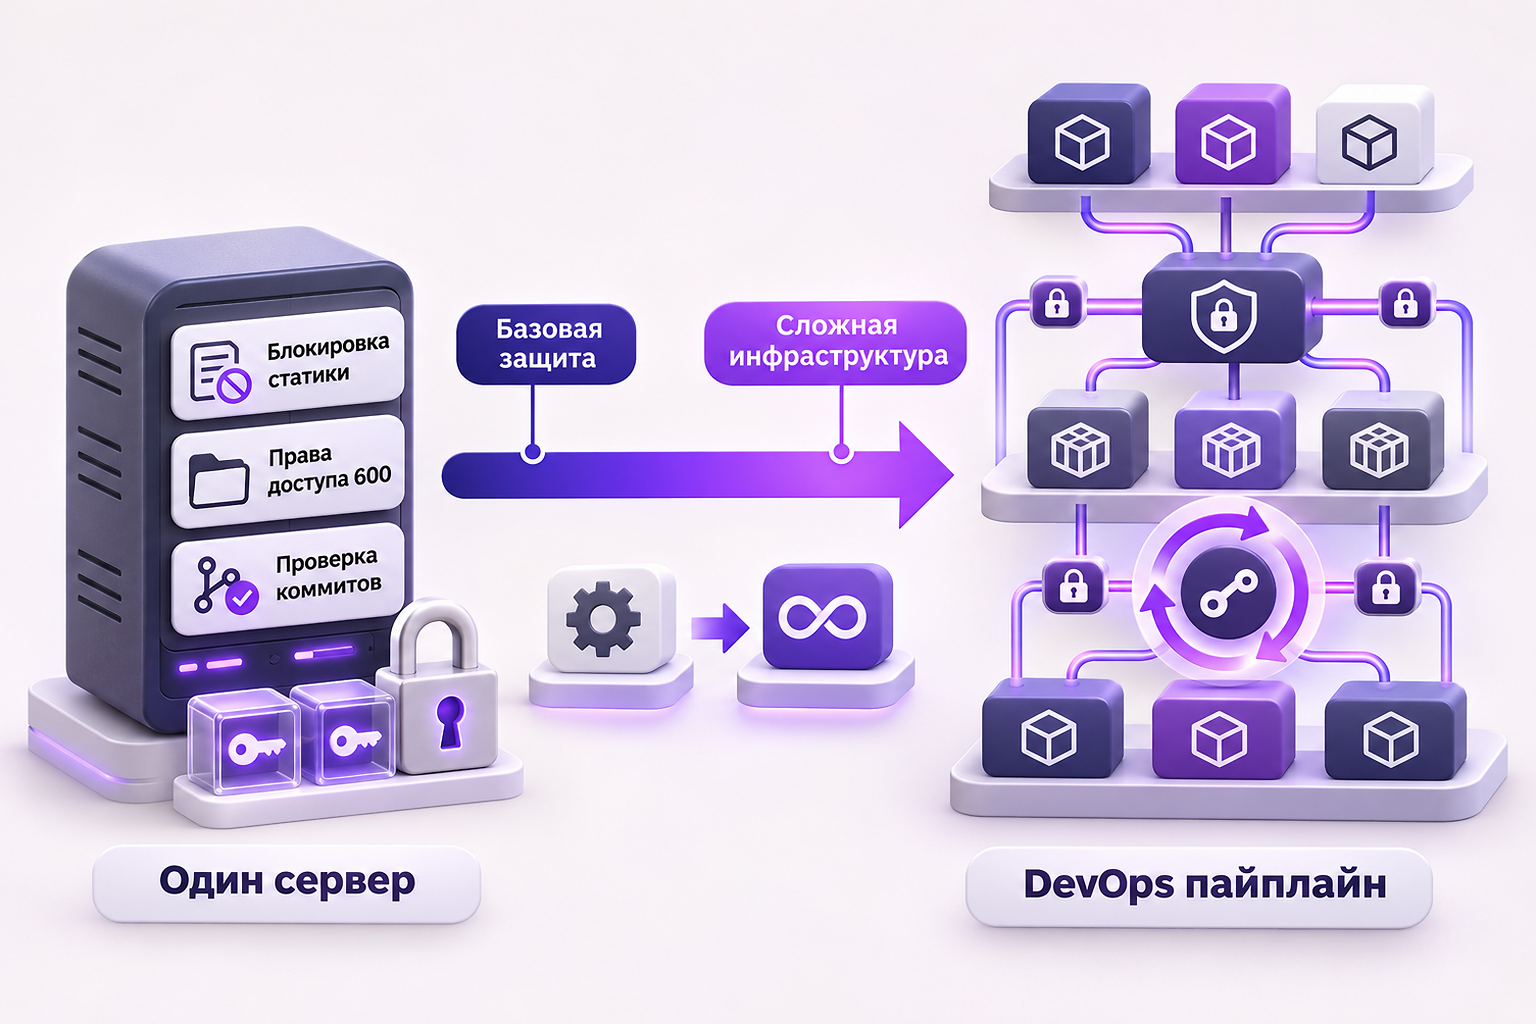
Для небольшого проекта на отдельном сервере базовую изоляцию конфигов можно настроить своими силами. Достаточно ограничить права на чтение конфигурационного файла учетной записью веб-сервера, заблокировать отдачу скрытых файлов в настройках Nginx и следить за содержимым коммитов.
Если проект переходит на микросервисную архитектуру, использует несколько сред развертывания или обрабатывает критичные платежные данные, организацию работы с секретами разумнее передать бэкенд-разработчику или DevOps-инженеру. Специалист поможет настроить безопасный пайплайн доставки конфигураций и исключит риски случайной утечки.
Инфраструктура и бэкенд
Доверьте аудит и настройку окружения эксперту
Опишите особенности вашего проекта, чтобы практикующие исполнители помогли выстроить надежную доставку переменных окружения на серверы.