Управление правами доступа контент-менеджеров в CMS
Разбираем, как разграничить права доступа контент-менеджеров в CMS корпоративного сайта. Принцип наименьших привилегий, частые риски избыточных доступов и выбор между штатными инструментами и доработкой системы.
Зачем корпоративному сайту гибкая матрица доступов
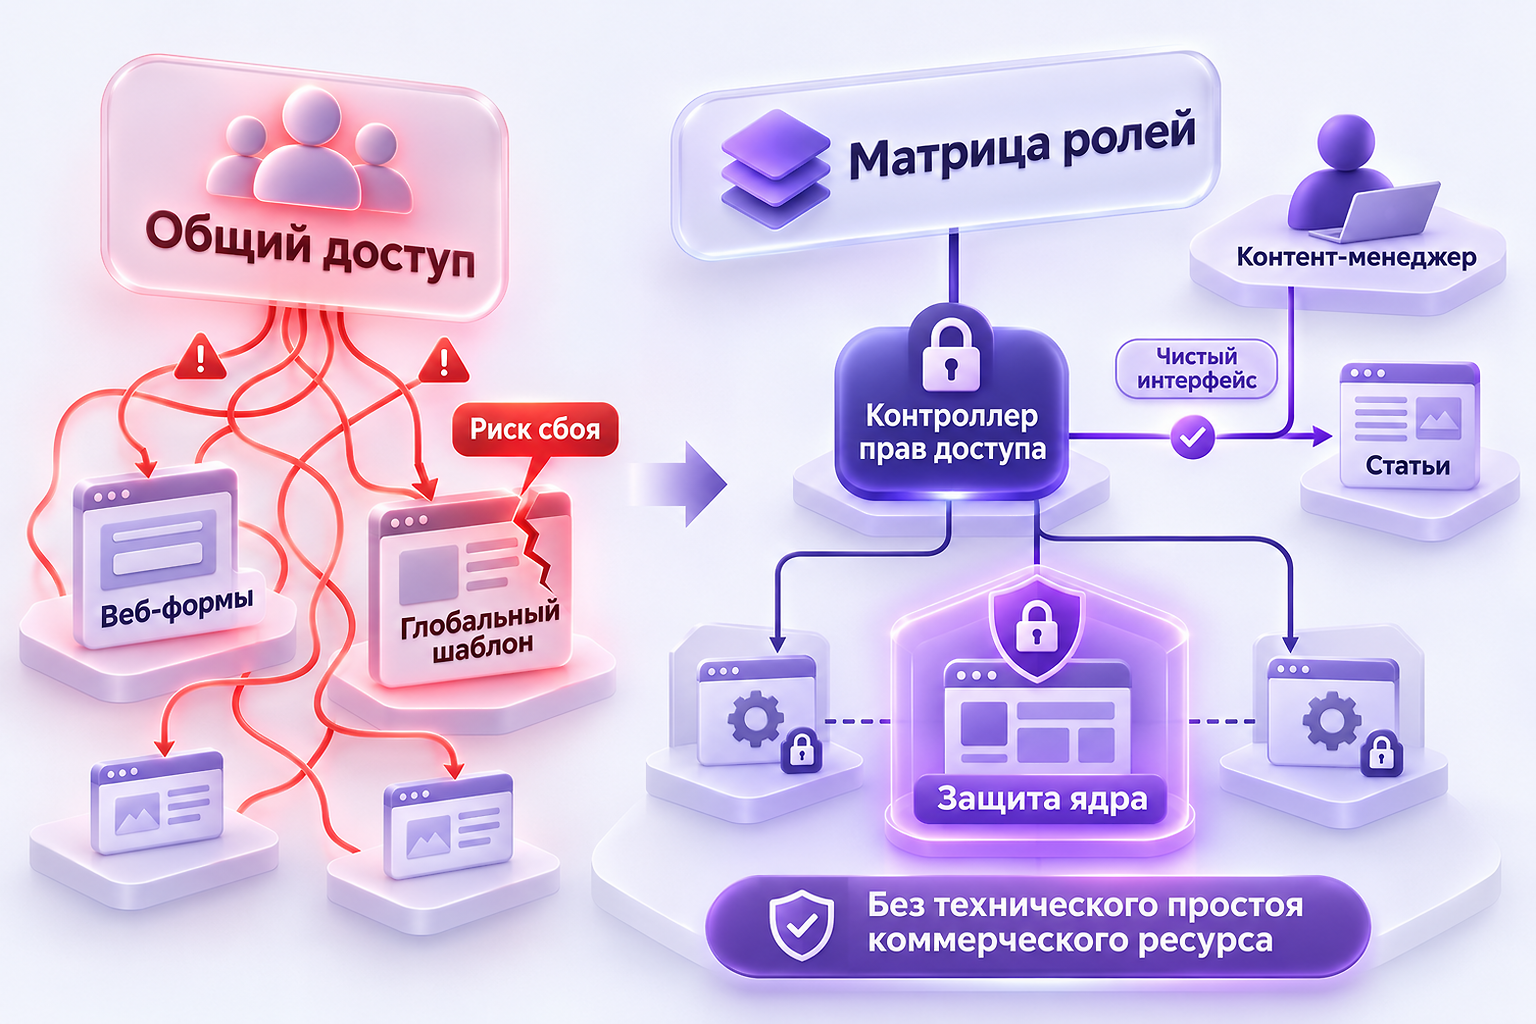
На старте проекта или после запуска сайта под ключ часто возникает соблазн выдать всем сотрудникам одну общую учетную запись администратора. Кажется, что так проще: никому не нужно объяснять ограничения, а контент-менеджер может быстро поправить любой блок.
На практике такой подход быстро приводит к сбоям. Корпоративный сайт решает коммерческие задачи: собирает заявки, представляет услуги и формирует репутацию компании. Случайное изменение настроек SEO-плагина, удаление веб-формы обратной связи или поломка глобального шаблона страницы приводят к простою и финансовым потерям.
Разграничение прав решает сразу две задачи: защищает техническую целостность проекта и упрощает интерфейс CMS для самого контентщика, скрывая десятки ненужных системных экранов.
Принцип наименьших привилегий и стандартные роли
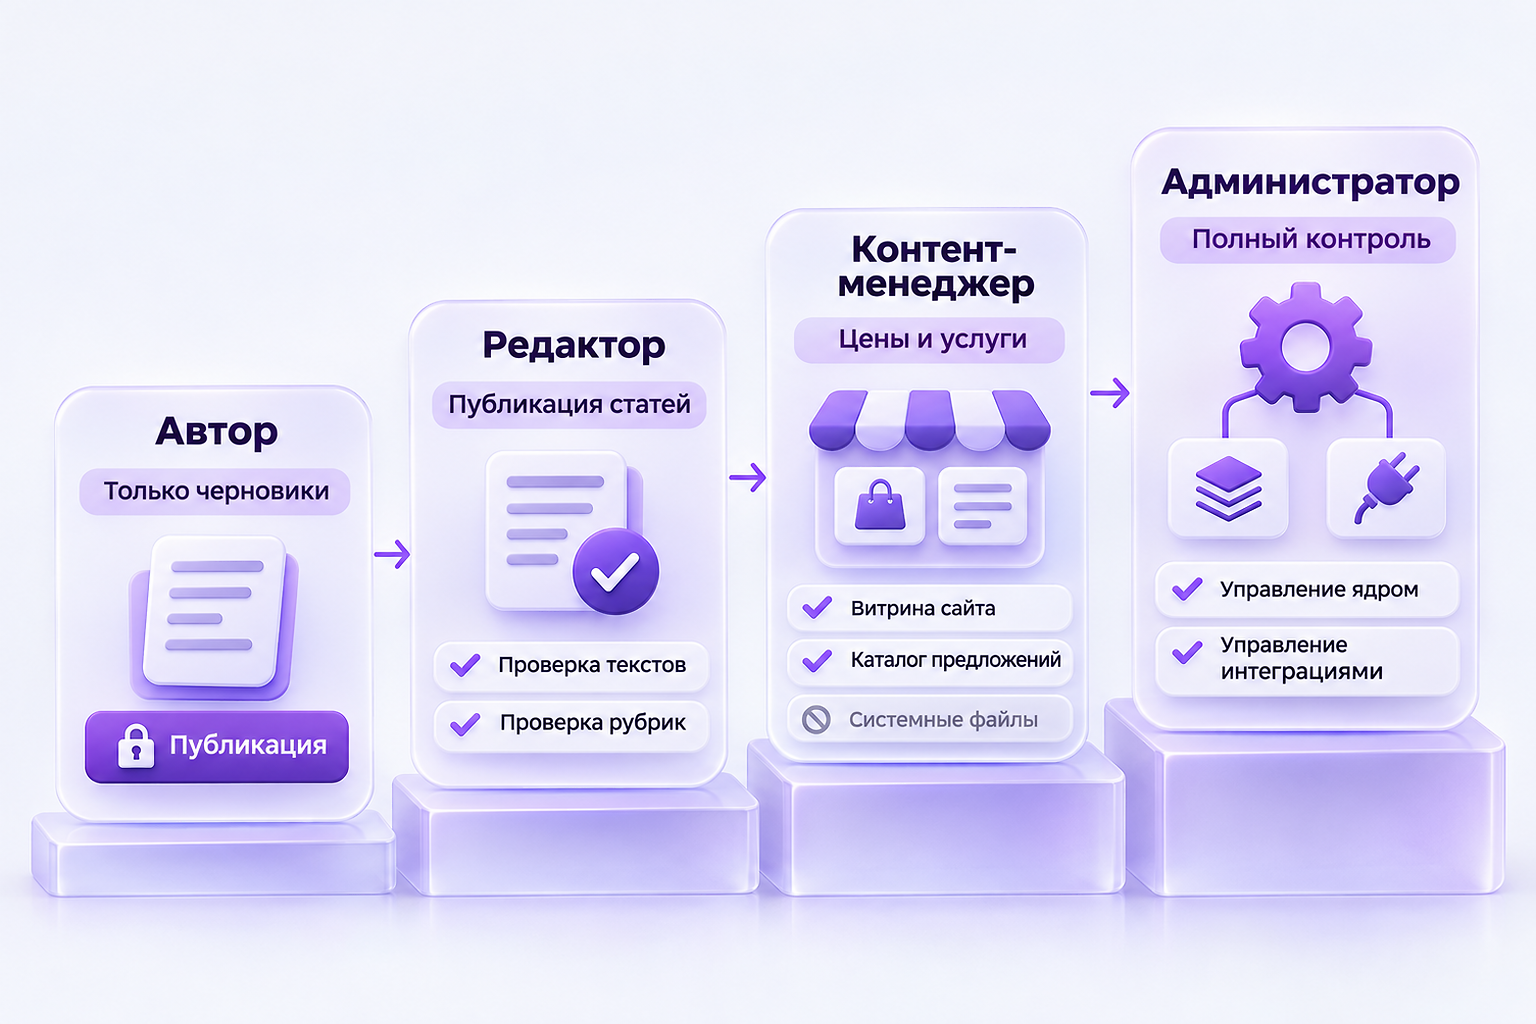
Базовое правило информационной безопасности — выдавать пользователю только те права, без которых он физически не может выполнить свою рабочую задачу. Если специалист пишет статьи в блог компании, ему не нужен доступ к управлению модулями, обновлению ядра системы или базе лидов из форм.
В большинстве современных систем управления контентом логично выстраивать следующую иерархию прав:
- Автор — создает и редактирует только собственные черновики, прикрепляет изображения, но не может опубликовать страницу на основном домене.
- Редактор — проверяет тексты, правит материалы любых авторов, публикует статьи, управляет категориями и тегами блога.
- Контент-менеджер каталога или услуг — редактирует цены, карточки предложений и текстовые разделы, не имея доступа к программным файлам темы.
- Администратор — отвечает за подключение сервисов, настройку интеграций, учетные записи и обновление CMS.
Скрытые угрозы: к чему ведет избыточный доступ
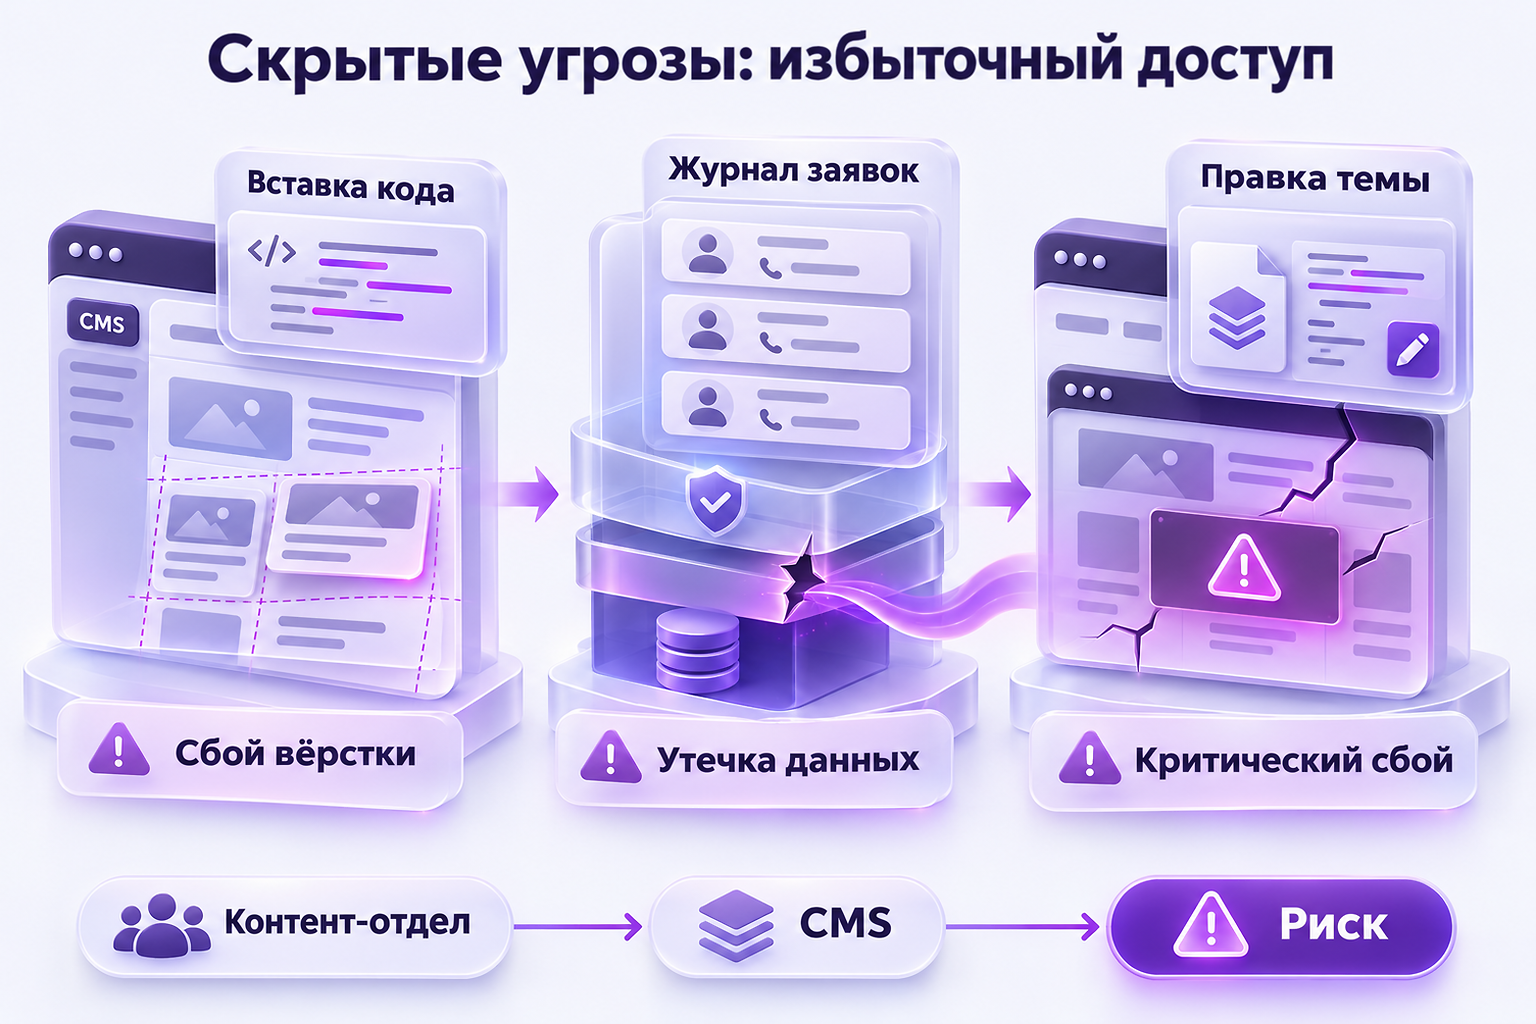
Главная опасность широких прав заключается не в злом умысле, а в человеческом факторе. Нередко в текстовых редакторах разрешен ввод произвольного кода через вкладку HTML. Если неопытный сотрудник скопирует текст из стороннего документа вместе со служебными стилями или скриптами, вёрстка страницы может рассыпаться.
Второй аспект касается безопасности конфиденциальных данных. Корпоративные сайты накапливают информацию о клиентах: имена, телефоны, переписку и прикрепленные файлы из форм обратной связи. Контент-менеджеру на аутсорсе или стажеру эти данные видеть незачем, поэтому журнал заявок должен быть строго изолирован.
Кроме того, в ряде платформ администраторские права позволяют редактировать файлы шаблонов прямо из браузера. Любая опечатка в коде на рабочей версии сайта способна вызвать критическую ошибку и сделать ресурс недоступным для посетителей.
Технические меры предосторожности при настройке
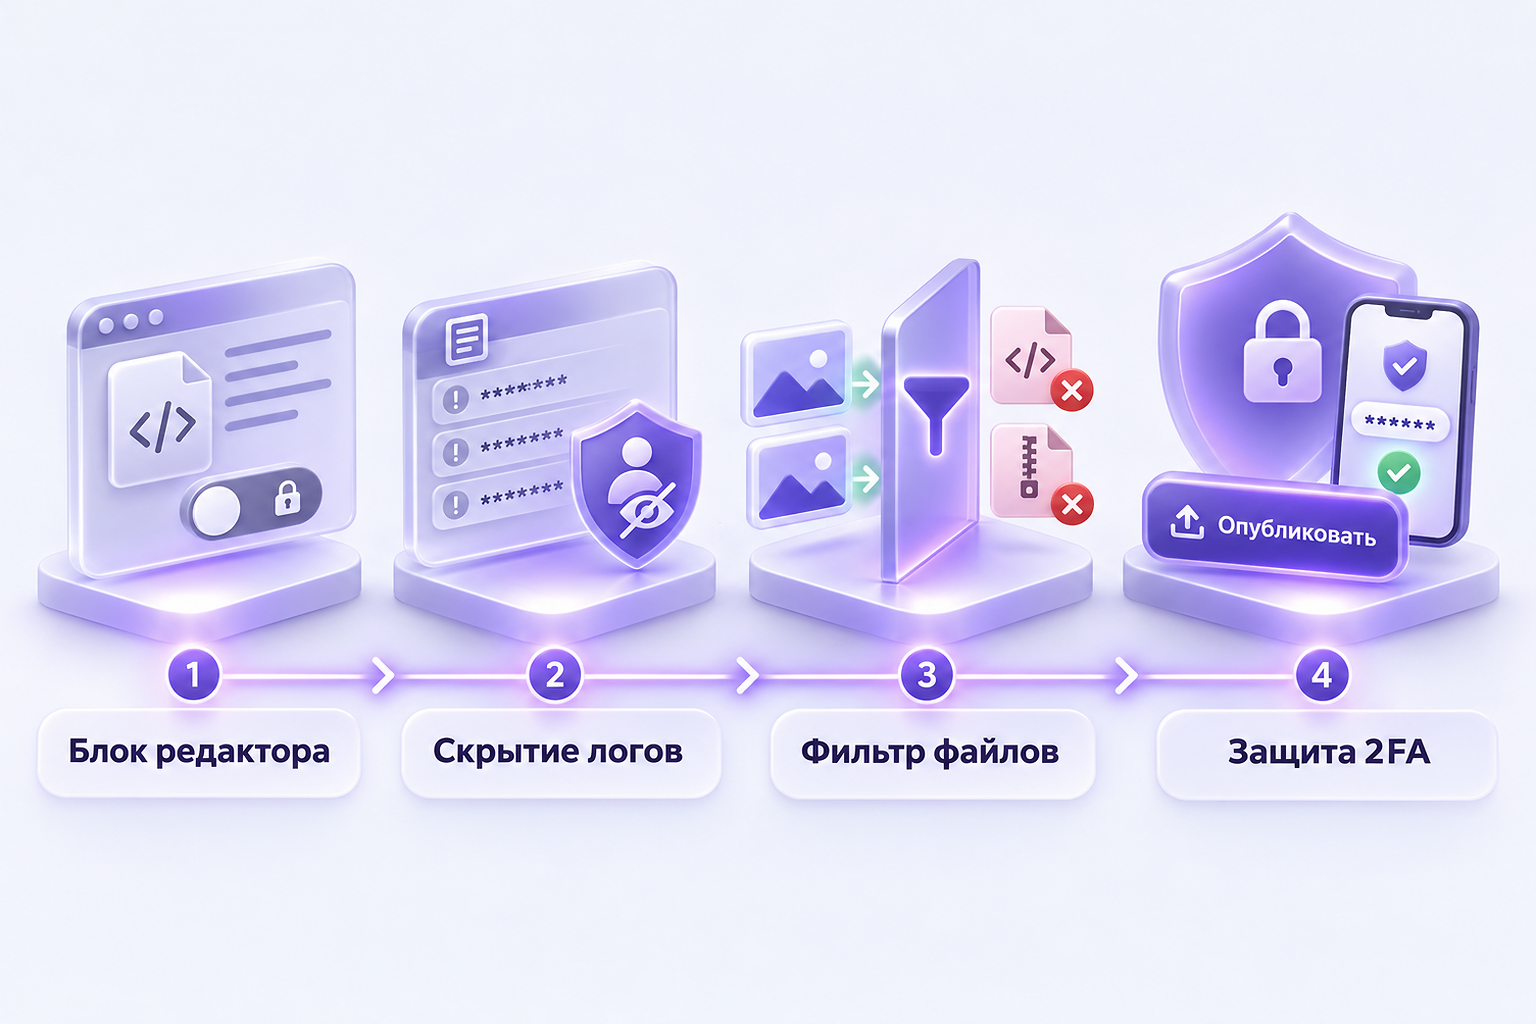
Настройка профилей сотрудников не ограничивается выбором стандартной роли в меню. Важно перекрыть косвенные пути к системным параметрам, которые могут оставаться открытыми по умолчанию.
Перед передачей учетной записи сотруднику или внешнему подрядчику стоит выполнить базовый чек-лист:
- Запретить правку файлов темы и плагинов через административную панель сайта.
- Скрыть служебные системные уведомления, логи ошибок и диагностические отчеты от пользователей без роли администратора.
- Ограничить допустимые форматы загружаемых медиафайлов, исключив исполняемые скрипты и небезопасные архивы.
- Включить двухфакторную аутентификацию для всех учетных записей, имеющих право публикации материалов на сайте.
Когда настраивать роли самим, а когда звать специалиста
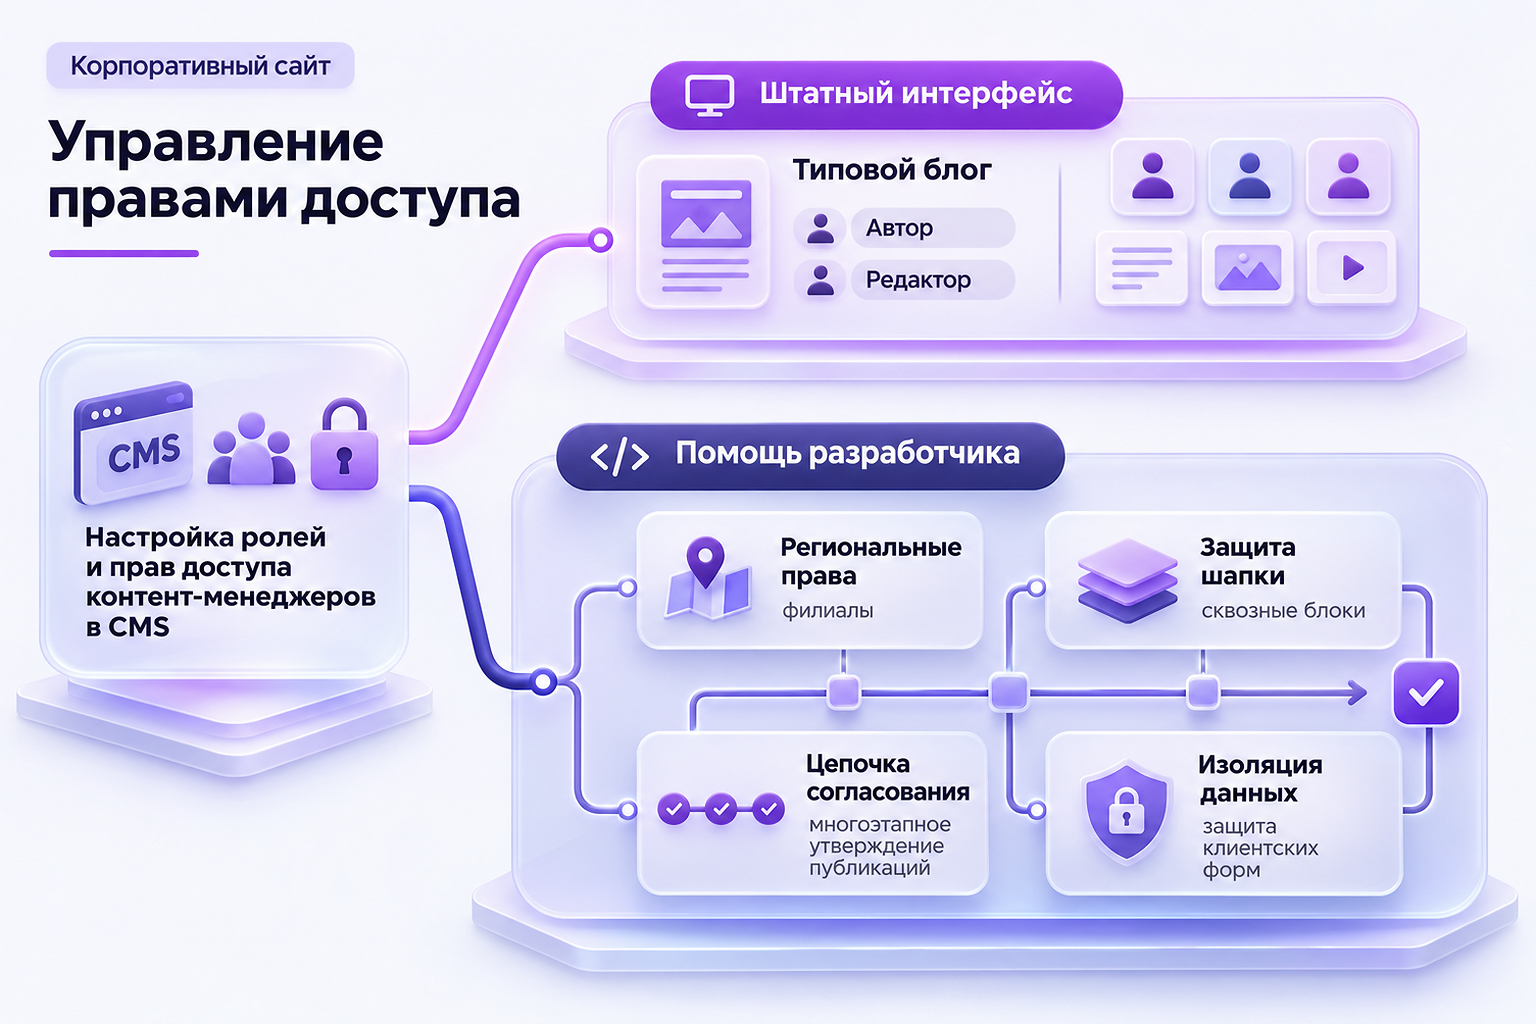
Если корпоративный сайт работает на типовой CMS со стандартным функционалом блога и новостей, распределить базовые роли обычно можно самостоятельно через штатный интерфейс пользователей.
Помощь веб-разработчика потребуется, когда стандартных ролей недостаточно. Например, если нужно разрешить сотруднику менять контакты филиала только своего региона, запретить редактирование сквозных блоков в шапке сайта или настроить многоэтапное согласование публикаций. Также специалист поможет корректно изолировать персональные данные клиентов и провести аудит безопасности перед расширением контент-отдела.
Сопровождение и доработка
Доверьте тонкую настройку прав профессионалам
Разместите проект на аудит прав, скрытие системных меню или доработку матрицы доступов под требования вашего бизнеса.