Тестирование механизмов аутентификации и сброса пароля
Аутентификация и сброс пароля — ключевые узлы безопасности веб-проекта. Разбираем уязвимости форм входа, методы защиты от перебора, генерацию токенов восстановления и критерии для привлечения профильного специалиста.
Почему механизмы доступа требуют отдельного тестирования
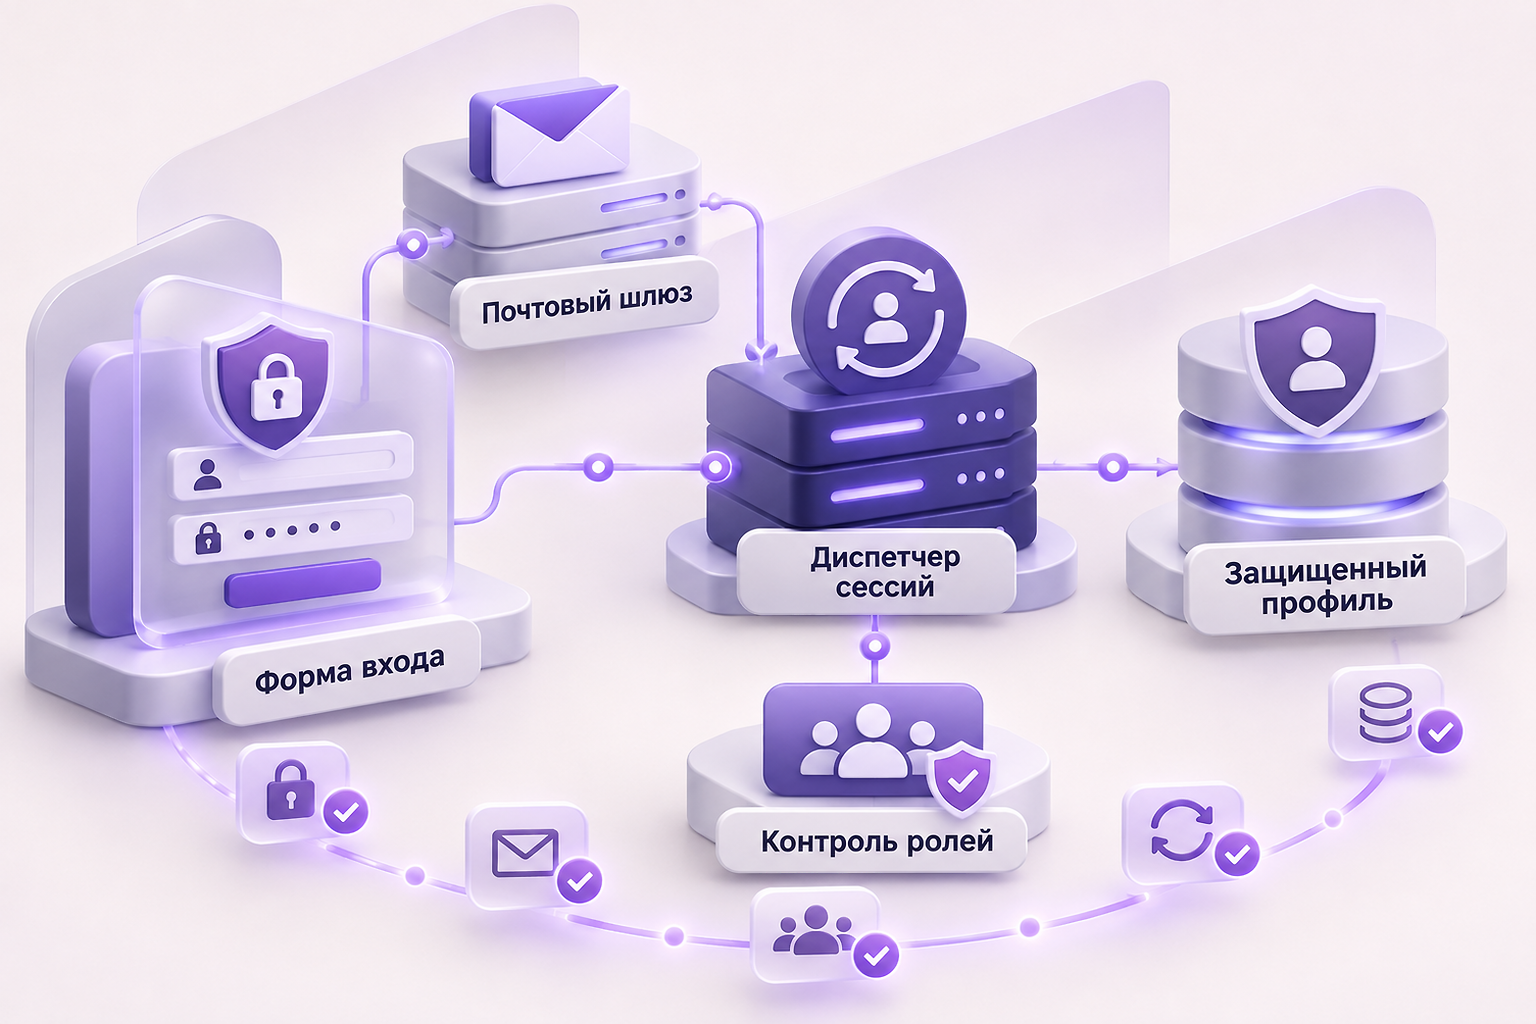
Форма входа и сценарий восстановления доступа служат главным рубежом защиты пользовательских данных. Ошибки в этих модулях не просто нарушают работу интерфейса, а открывают прямой путь к захвату чужих аккаунтов и утечке конфиденциальной информации.
Даже если веб-приложение использует проверенный фреймворк, уязвимости часто возникают на стыке компонентов: при интеграции с почтовыми сервисами, настройке сессий или кастомной логике проверки ролей. Поэтому базовой проверки «вводит верный пароль — входит» недостаточно для реальной защиты.
Проверка формы входа и защита от перебора
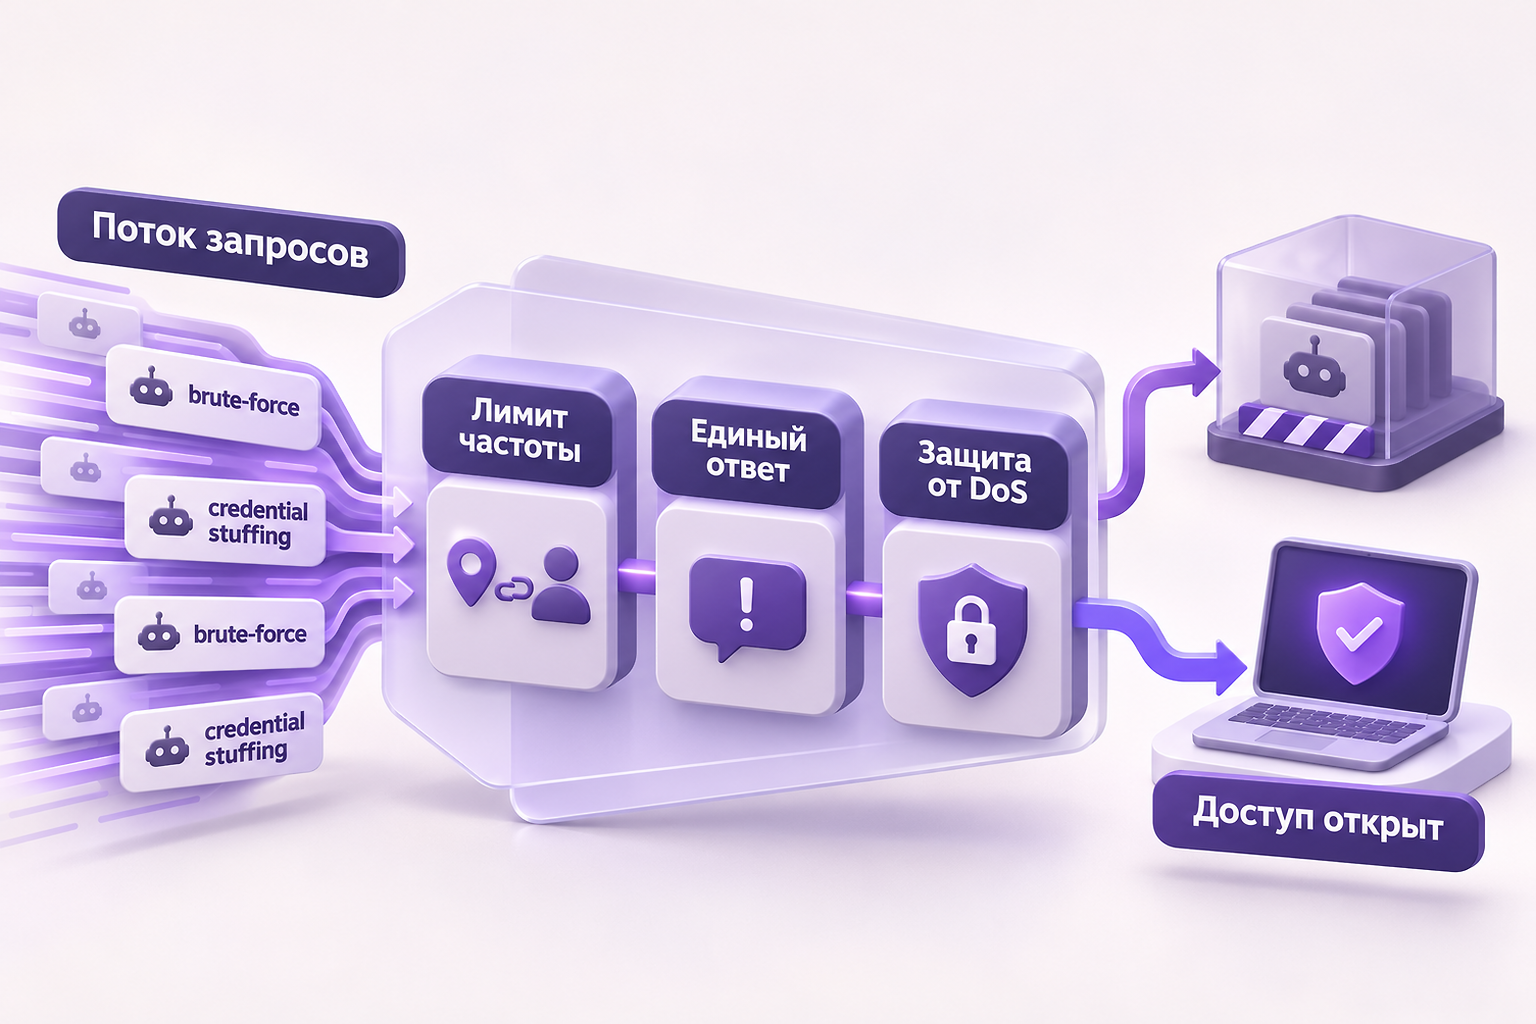
Тестирование процесса входа начинается с моделирования действий злоумышленника. Важно убедиться, что система противостоит как автоматизированному подбору учетных данных (brute-force), так и атакам с использованием готовых баз паролей (credential stuffing).
Для оценки устойчивости формы входа проводят ряд обязательных проверок:
- Ограничение частоты запросов (rate limiting) по связке IP-адреса и имени пользователя для предотвращения массового перебора.
- Унифицированные ответы об ошибках, когда сообщение «Неверный логин или пароль» не раскрывает, зарегистрирован ли указанный email в системе.
- Корректная обработка временных блокировок, исключающая сценарии отказа в обслуживании (DoS) для легитимных пользователей.
Сброс пароля: скрытые риски и проверка токенов
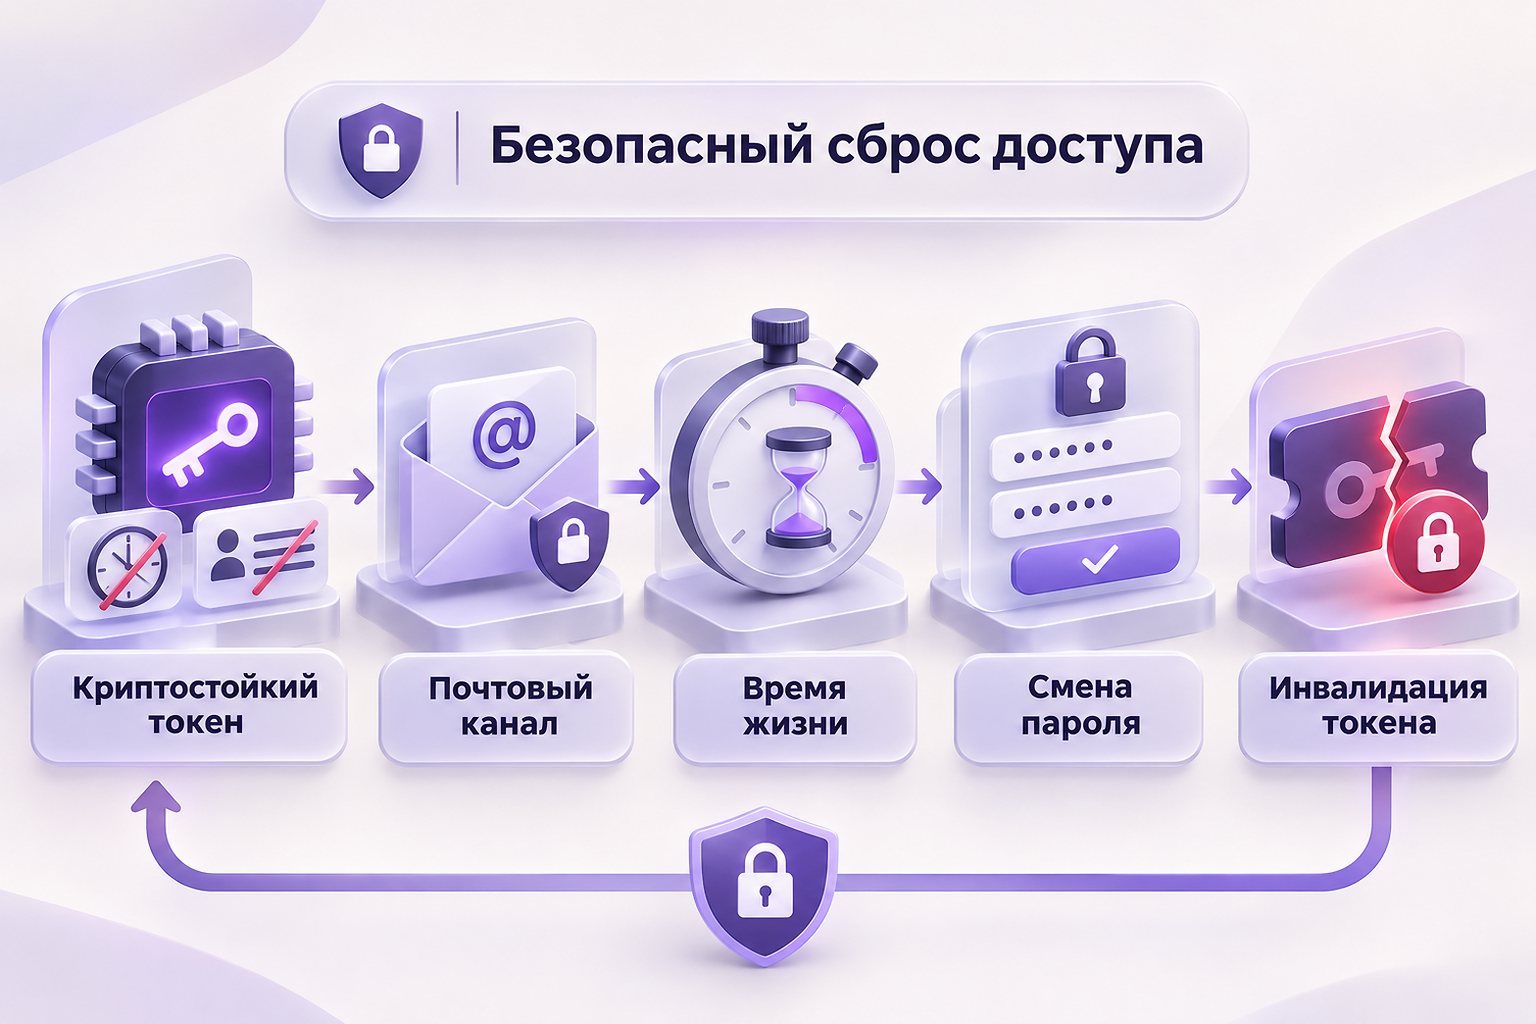
Восстановление доступа — один из наиболее критичных механизмов. В отличие от стандартного входа, здесь создается временный идентификатор, дающий право установить новый пароль. Если такой токен сгенерирован ненадежно или передан открытым способом, защита аккаунта полностью нивелируется.
При тестировании условного сценария сброса через email проверяют уникальность и криптографическую стойкость ссылок: токен не должен строиться на базе открытых параметров вроде времени запроса или ID пользователя. Кроме того, ссылка должна иметь жестко ограниченное время жизни и становиться недействительной сразу после первого использования.
Контроль сессий и выход из системы
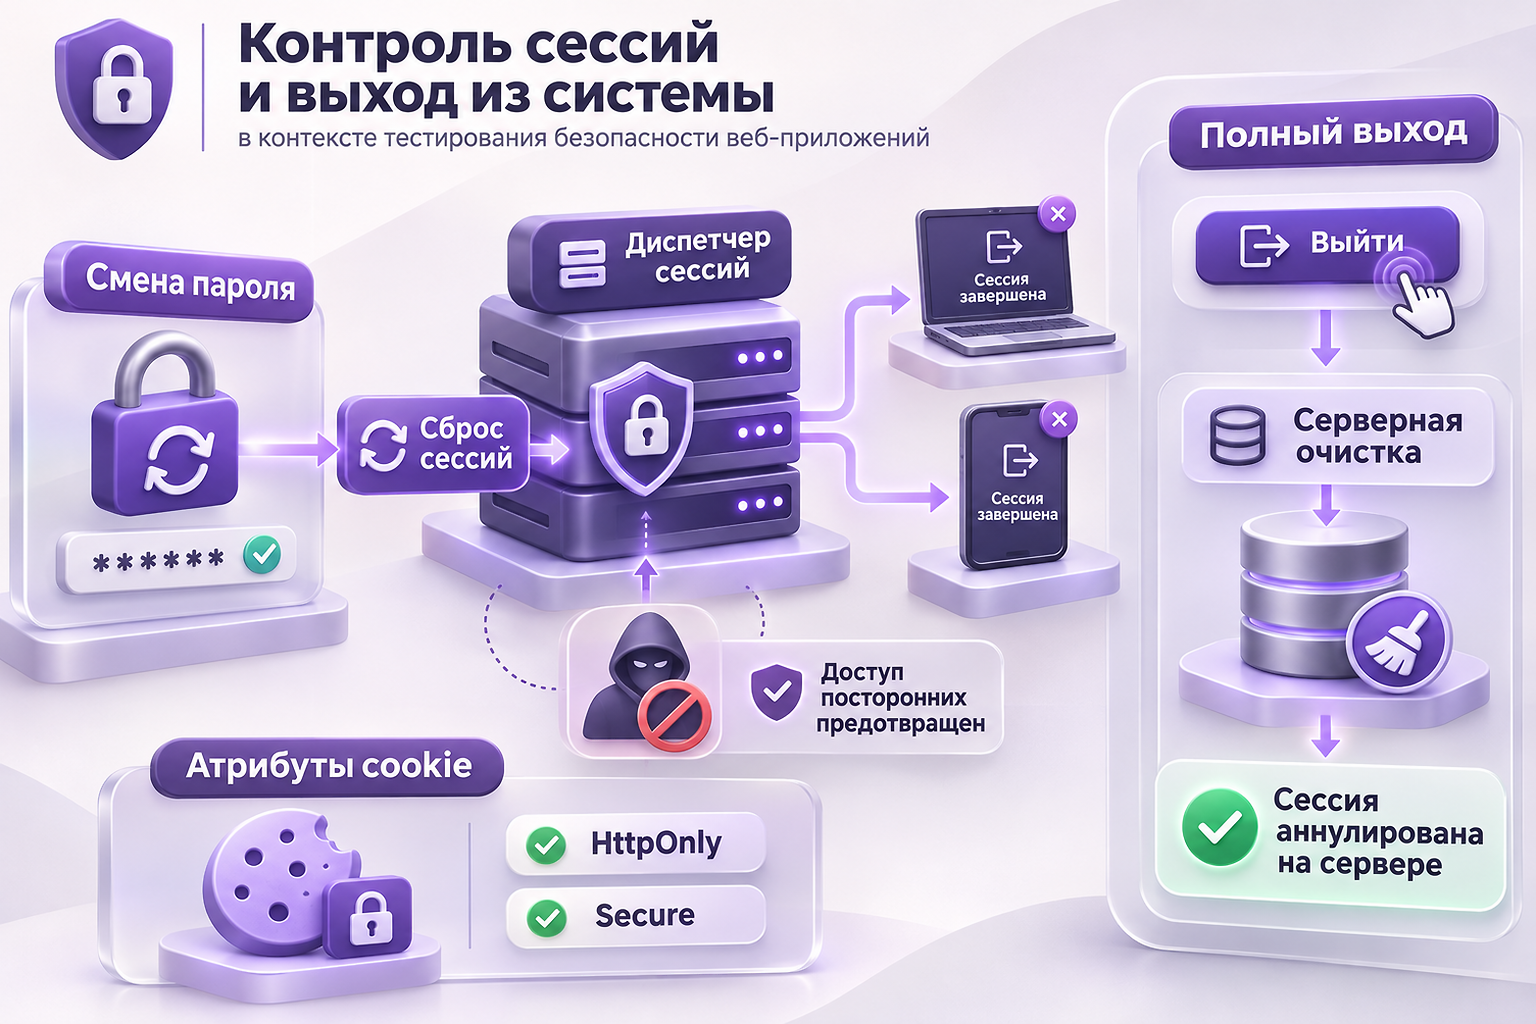
После успешной аутентификации или смены пароля ключевую роль играет управление сессионными данными. Распространенная ошибка заключается в том, что смена пароля оставляет активными все ранее открытые сессии на других устройствах, позволяя постороннему лицу сохранить доступ.
Тестировщику необходимо убедиться, что идентификаторы сессий генерируются заново после входа, защищены атрибутами HttpOnly и Secure в cookie-файлах, а кнопка выхода с сайта действительно инвалидирует сессию на стороне сервера, а не просто удаляет запись из браузера.
Частые архитектурные ошибки при реализации доступа
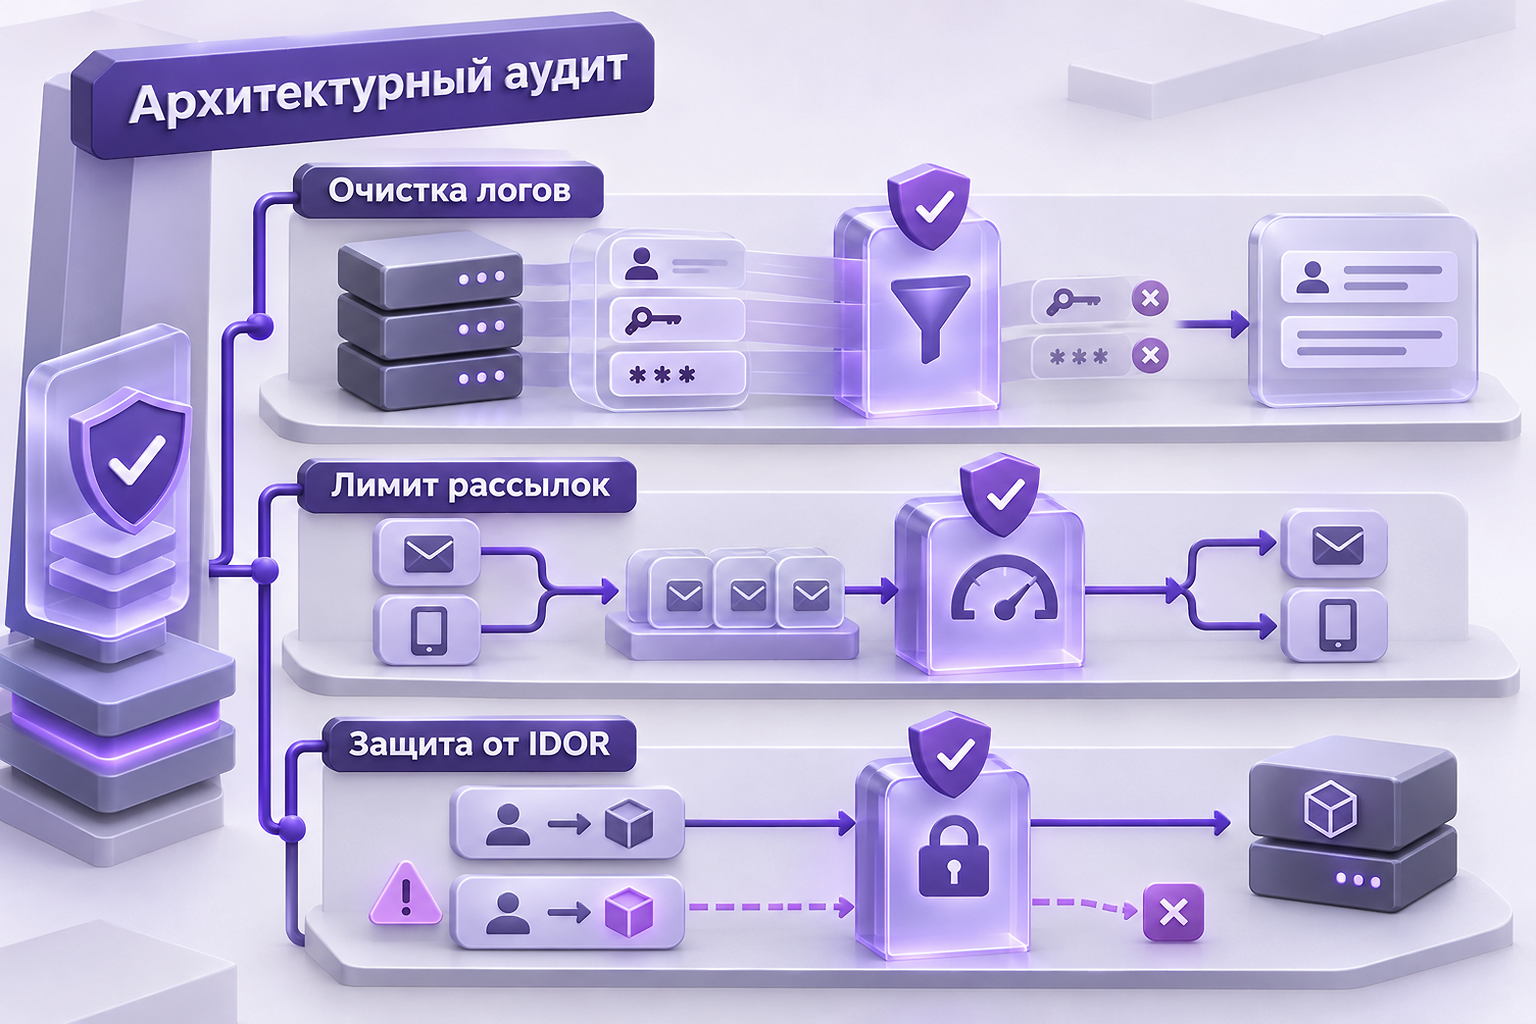
Большинство уязвимостей в механизмах доступа вызваны не сложными хакерскими методиками, а типичными упущениями при проектировании и настройке окружения.
В процессе аудита безопасности регулярно выявляются следующие недочеты:
- Логирование конфиденциальных данных, когда временные токены или пароли попадают в общедоступные серверные логи.
- Отсутствие лимитов на отправку писем и SMS для сброса доступа, что приводит к перерасходу бюджета на сервисы рассылок или спам-атакам.
- Небезопасные прямые ссылки на объекты (IDOR), позволяющие подменять идентификаторы в запросах и получать доступ к чужим данным.
Когда проводить проверки самостоятельно, а когда нанимать специалиста
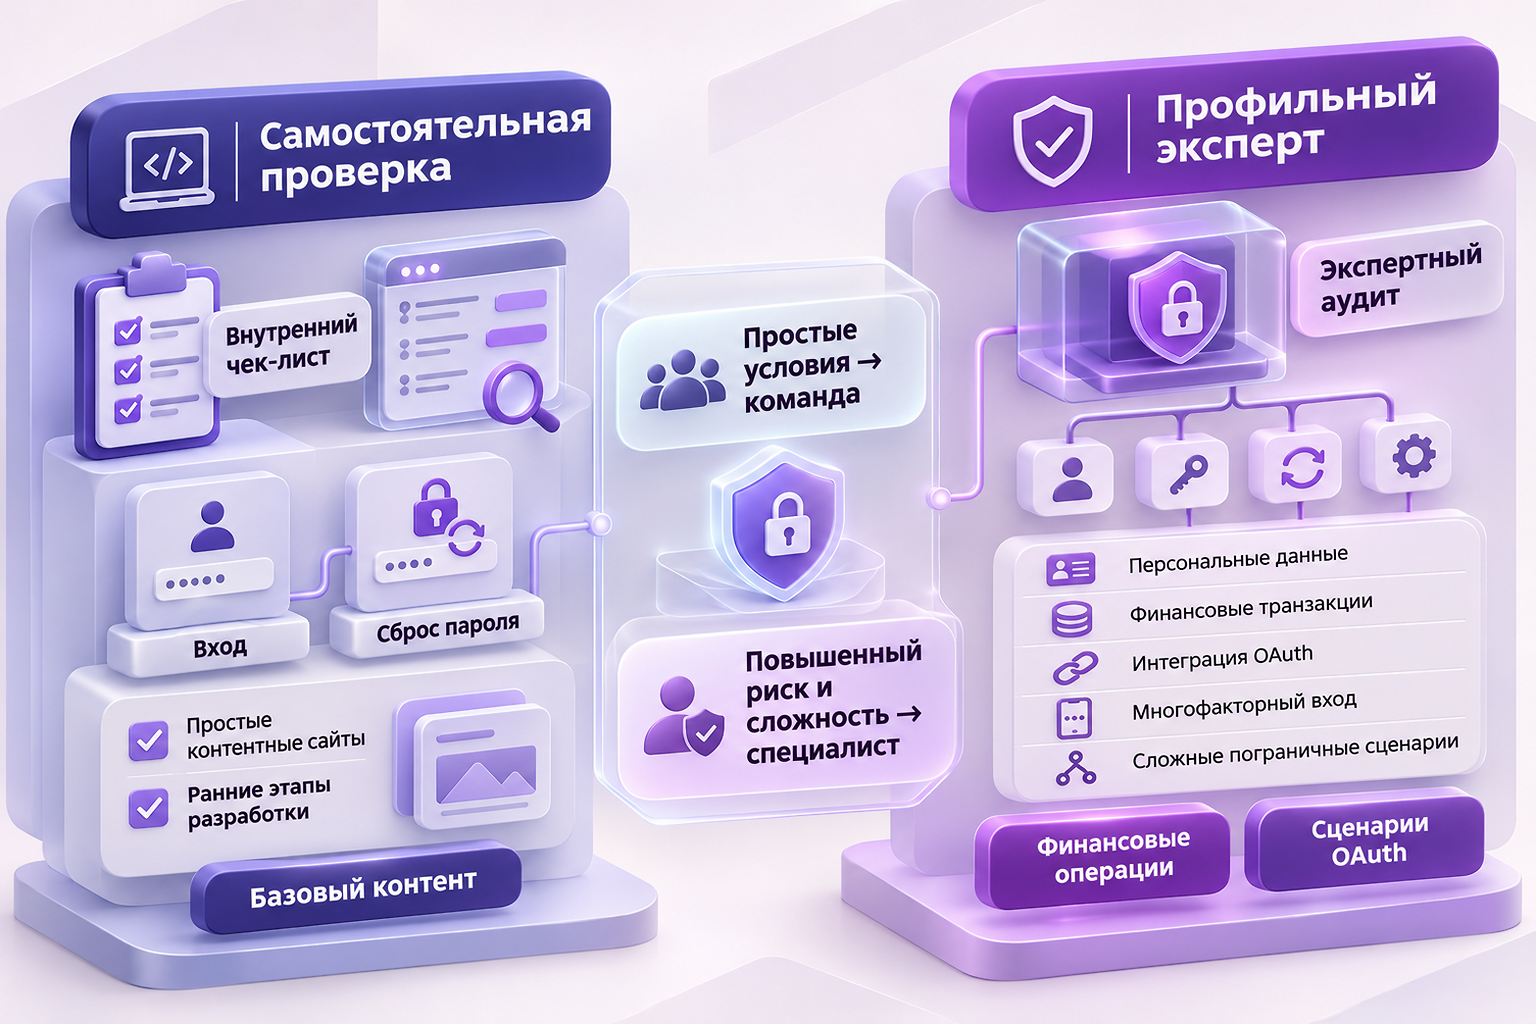
Базовые тесты на устойчивость к перебору и проверку работы токенов команда проекта может выполнить своими силами, используя стандартные чек-листы и инструменты анализа сетевых запросов. Это актуально на ранних стадиях разработки или для простых контентных сайтов без платежных функций.
Если проект обрабатывает персональные данные, оперирует финансовыми транзакциями или содержит нестандартные цепочки аутентификации (например, комбинации OAuth и многофакторного входа), надежнее привлечь независимого инженера по тестированию безопасности. Взгляд со стороны позволяет обнаружить нетипичные пограничные сценарии, которые штатная команда разработчиков часто упускает из виду.
Безопасность проекта
Комплексная проверка сценариев входа и сброса пароля
Опишите особенности структуры проекта, требования к проверке и выберите подходящего исполнителя для выявления уязвимостей до релиза.